TCP 资源与虚拟 IP:建立 VPN 隧道访问内网应用
远程桌面、数据库客户端、C/S 架构业务软件这类「要一个内网 IP 才能跑」的应用,走的是 TCP 资源(官方称 L3VPN 资源)通道——它需要你在设备上真正建起一条 VPN 隧道。
完整使用流程
- 登录后点击 TCP 类资源;
- 客户端请求创建系统级 VPN 连接——桌面端自动建立虚拟网卡隧道,手机端弹出授权窗口,勾选「我信任此应用」并确定;
- 隧道建立后,设备拿到一个虚拟 IP(内网身份),系统状态栏出现 VPN 图标(锁状),点开可见连接状态;
- 之后正常打开你的远程桌面 / 业务软件,地址填内网地址即可直连。
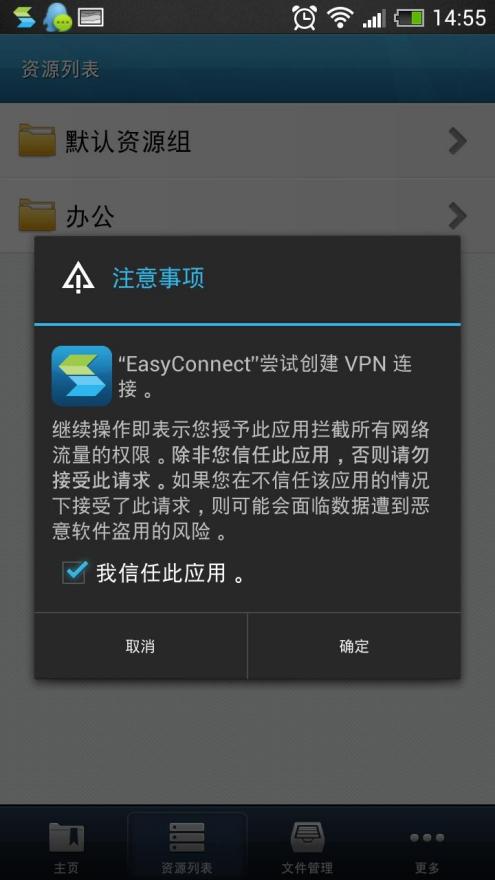
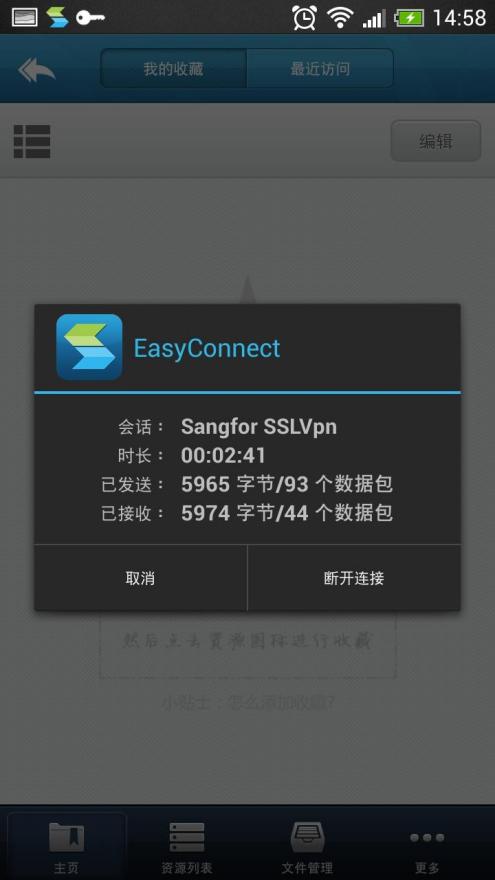
虚拟 IP 是这条路的「通行证」
拿到虚拟 IP = 你的设备临时入了内网。内网服务器看到的访问来源是你的虚拟 IP;你的流量全程加密经网关进出。这一层的原理在工作原理里有更细的说明。
放弃隧道会怎样
授权弹窗弹出后点了取消、或建隧道失败硬着头皮继续用——官方文档明确了后果:
- 可用的:Web 资源、TCP 远程桌面、远程应用资源;
- 不可用的:L3VPN 类型的资源(需要虚拟 IP 的那批)。
所以「点了取消还能上网页,但业务软件连不上」不是 bug,是设计如此。
常见问题速查
| 现象 | 根因 | 详见 |
|---|---|---|
| 手机弹了授权但隧道建不起来 | 授权被拒或系统限制 | 手机端授权 |
| 一直拿不到虚拟 IP | 虚拟网卡被禁用等 | 拿不到虚拟 IP |
| 有虚拟 IP 但业务软件连不上 | 授权范围 / 兼容模式 | 登录成功但访问不了资源 |
不想在本地装业务软件?第三类资源正好相反——程序跑在服务器上:远程应用使用。