认证方式盘点:密码之外还有短信、证书与动态令牌
登录框看起来只有账号密码两栏,实际上网关侧可配置的认证方式有六类。你的单位开了哪种,登录时就会遇到哪种——用错认证方式是「密码明明对了却登不上」的常见原因。
六类认证方式
| 方式 | 你会看到什么 | 说明 |
|---|---|---|
| 用户名 / 密码 | 两栏输入框 | 最基础的方式,密码由单位账号体系校验 |
| 短信验证码 | 登录后弹手机短信框 | 密码之后追加一道短信验证 |
| 数字证书 | 登录页有「证书」页签 | 需要事先装入证书,选择证书登录 |
| USB-Key | 登录页有「USB-KEY」页签 | 插入硬件 Key 并输入 PIN 码 |
| 动态令牌 / TOTP 口令 | 要求输入 6 位动态口令 | 配合令牌卡或认证小程序,每次登录都要算新口令 |
| 第三方账号体系对接 | 账号就是 AD / LDAP 域账号 | 网关把认证转给单位已有的账号服务器 |
官方文档对客户端登录界面的描述:密码、证书、USB-Key 以页签形式并列在登录框上,按单位启用的方式选择对应页签。高校常见的 TOTP 动态口令做法(配合微信小程序扫码绑定)就是动态令牌的一种落地形式。
多因素登录的完整链
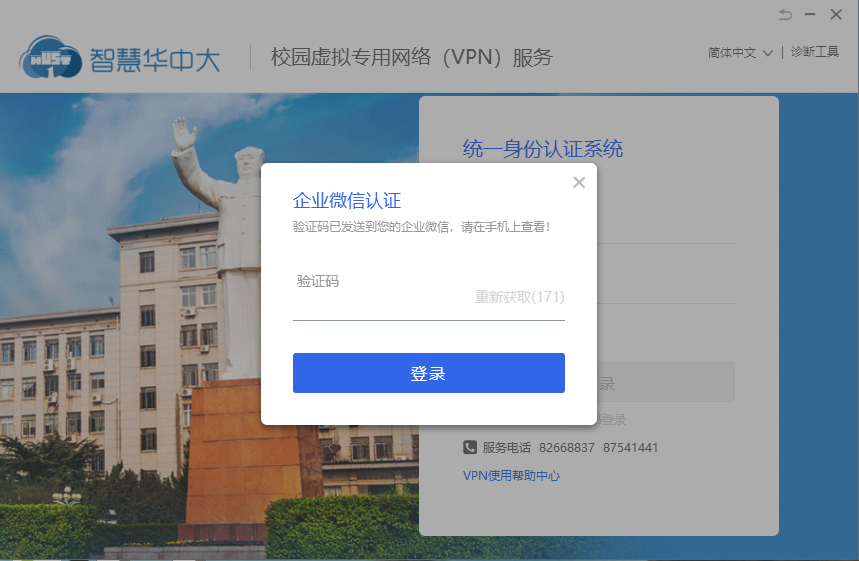
单位开了双因素(密码 + 短信)时,登录是三步:
- 输入账号密码,点登录;
- 系统向你绑定的手机(或企业微信等渠道)发送验证码;
- 在验证码框输入收到的码,再次确认,登录完成。
认证环节的常见坑
- 验证码收不到:先查手机号是不是单位登记的那个;高校换手机号后没更新绑定,验证码会发到旧号;
- 证书 / USB-Key 页签是灰的或没有:说明单位没启用,也不用找——用密码页签即可;
- 动态口令总提示错误:确认时间同步(TOTP 依赖手机时间准确),重新扫码绑定一次;
- 密码页签登录提示失败:回头核对账号来源,见账号密码从哪来。
认证过了但连接异常,直接看第一次登录完整流程核对步骤。